FinAR
Archivo

Tech del día

viernes, 18 de septiembre de 2026

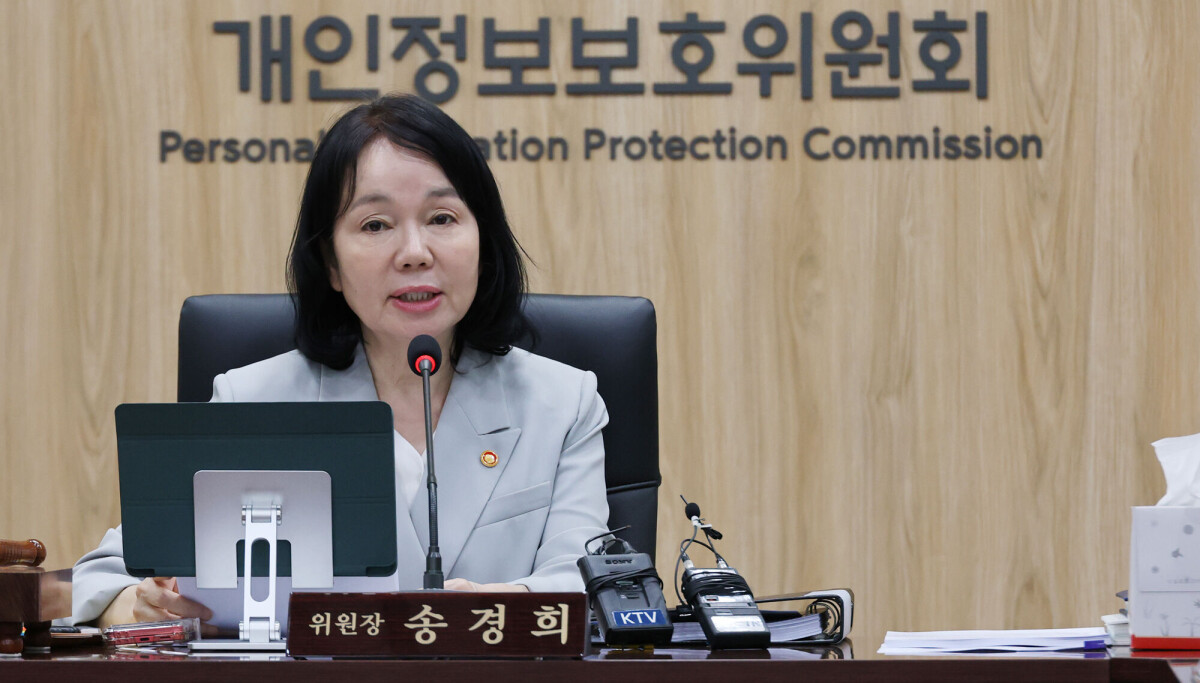
Corea del Sur eleva multas por breaches de datos al 10% de ingresos anuales
Industria

Corea del Sur eleva multas por breaches de datos al 10% de ingresos anuales

Corea implementó nueva regulación donde las multas por violaciones de datos pueden alcanzar el 10% del revenue anual (antes era límite mucho menor). Impacta directamente a cualquier empresa que procese datos coreanos: SaaS, retail, fintech globales ahora enfrentan castigo masivo por un incident. Esto establece precedente más duro que GDPR (máximo 4%, pero base menor de ingresos procesados). Para equipos: audit de controles de datos ya, compliance es ahora opción de costo-beneficio crítica, no checkbox. Corea lidera endurecimiento regulatorio junto a EU; expectativa que otros APAC replicarán.

Leer nota completa
OpenAI y Microsoft sabían que iniciaban un 'doom loop' de la web, según documentos judiciales
Industria

OpenAI y Microsoft sabían que iniciaban un 'doom loop' de la web, según documentos judiciales

Documentos desclasificados en el juicio del NYT vs. OpenAI/Microsoft revelan que ambas empresas reconocían internamente: scraping masivo degrada web, crea ciclo de retroalimentación donde contenido AI-generado reemplaza contenido original, y denominaron el robo de datos como 'largest theft of labor in human history'. No es opinión legal: es confesión corporativa sobre daño conocido y aceptado. Impacto: consolida base para litigios de publishers, abre vía para regulación punitiva sobre training data. Para devs: espera más restricciones sobre dónde entrenar modelos; presión para usar datos sintéticos o de pago crecerá.

Leer nota completa
Seguridad
Seguridad

Hackers usaron Claude para comprometer OpenAI en menos de 72 horas

Equipo de Hacktron (3 investigadores independientes) penetró cuenta de empleado OpenAI y repositorio Monorepo usando Claude Opus 4.8/5 como herramienta de ataque. El ciclo fue: Claude generó payloads de phishing, ejecutó reconocimiento de redes, escaló privilegios. Lo paradójico: OpenAI defendida parcialmente con IA (aunque no es claro qué); atacada con IA (Claude). Impacto inmediato: empresas que usan LLMs en seguridad ofensiva/defensiva descubren que boundary es ilusorio. Severidad: CVE implícito en arquitectura de agentes — no hay patch, hay rediseño. Acción: audit de dónde corre Claude internamente, segregar LLMs de sistemas críticos, asumir que agentes pueden ser weaponizados.

Leer nota completa
Framework
Framework

Android 17 rompe contrato: nuevas APIs sin integración a AOSP

Google lanzó Android 17 con APIs nuevas bloqueadas en Pixel/Android Foundry sin release simultáneo a Android Open Source Project (AOSP). Precedente roto: desde Android 3.x (2010), toda feature nueva se sincronizaba con comunidad. Ahora Google mantiene ventaja temporal: solo sus dispositivos/servicios usan APIs nuevas. Impacto: OEMs y custom ROMs (LineageOS, GrapheneOS) quedan atrás; fragmentación aumenta. Para devs: target Android 17 APIs significa código que no compila en AOSP/custom ROMs. Señal de poder: Google está cerrando Android después de vendérlo como 'abierto'. Espera más fricción en EU (DMA) y entre Google/comunidad open source.

Leer nota completa
Industria
Industria

Anthropic avanza IPO con $100B revenue anualizado pese a advertencias de riesgo existencial

Anthropic solicitó permiso para IPO mientras CEO Dario Amodei publicó ensayo argumentando que IA frontier carryriscos existenciales y requiere slowdown. Valor estimado $100B revenue anual (escala OpenAI). La desconexión es total: maximizar shareholder value (IPO) vs. abogar por pausa en desarrollo. Impacto industria: consolida que ninguna empresa grandes puede frenar competencia aunque sus líderes lo pidan; incentivos financieros overrule safety. Para inversores/empleados: señal de que 'AI safety' es marca, no restricción operativa. Espera presión regulatoria post-IPO sobre governance de modelo frontier.

Leer nota completa
← Volver al día actualviernes, 18 de septiembre de 2026